本文定位:这是一篇流量识别与传输协议的技术科普,面向有合规跨境办公需求的企业与开发者。文中"绕过 DPI"仅指对流量识别机制的科普讨论——解释加密与特征处理如何改变链路上的可见信息;本文不构成对任何特定网络审查系统的规避指南,也不证明任何方案已成功规避分类或阻断。跨境联网请遵守所在地法律法规。
先说结论:加密不等于混淆,"隐蔽"是三个不同维度
简短回答:TLS 1.3 提供的是加密,不自动提供流量混淆。"高隐蔽专线"是厂商的产品描述,不是标准协议名称,也不是经过独立验证的效果认证。要评估一条专线到底"隐蔽"在哪里,你需要把它拆成三个独立维度:外层传输加密、握手与流量特征、以及出口资源属性——任何单一维度都不能证明"绕过 DPI"。
先建立准确的技术坐标系,再谈产品。本文依次回答四个问题:DPI 到底识别什么;TLS 1.3 加密了什么、还剩什么可见;传统代理和 HTTPS 封装的区别;以及厂商话术里的"HTTPS 拟态"究竟指什么。
DPI 到底识别什么
根据 Wikipedia 的定义,深度包检测(DPI)是一种对网络中传输的数据包进行细致检查的数据处理技术,可以据此执行告警、阻断、重路由或记录等动作。它的基础能力包括分析包头与协议字段,并基于签名数据库对流量分类——签名信息可来自数据包的数据部分,因此比只看头部的分类更细粒度。很多 DPI 设备还能做流级别的分析(而非逐包),基于累积的流信息执行控制动作。
关键点:DPI 识别的对象不只是"内容"。对加密流量,流量分类的条目说明:DPI 检查数据包载荷的方法在加密面前"在很多情况下不可行",因此分类系统会转向其他信号——端口号、协议头部之外,还有包长序列、时序、流向等流量统计学特征。也就是说,即使你把内容全部加密,"这条连接长什么样"(什么时候发包、包多大、上下行比例)依然是可观察的。
还有一个容易忽略的限定:观察位置决定可见范围。在链路上被动观察的设备,和企业网关里经授权对流量做 TLS 解密的检查设备,看到的完全不是同一张图。本文讨论的是前一种(被动观察)场景——这也是跨境链路上最常见的观察模型。
TLS 1.3 加密了什么:可见边界
RFC 8446 对 TLS 1.3 的变更说明写得很清楚(RFC 8446):
"All handshake messages after the ServerHello are now encrypted."(ServerHello 之后的所有握手消息现在都被加密了)
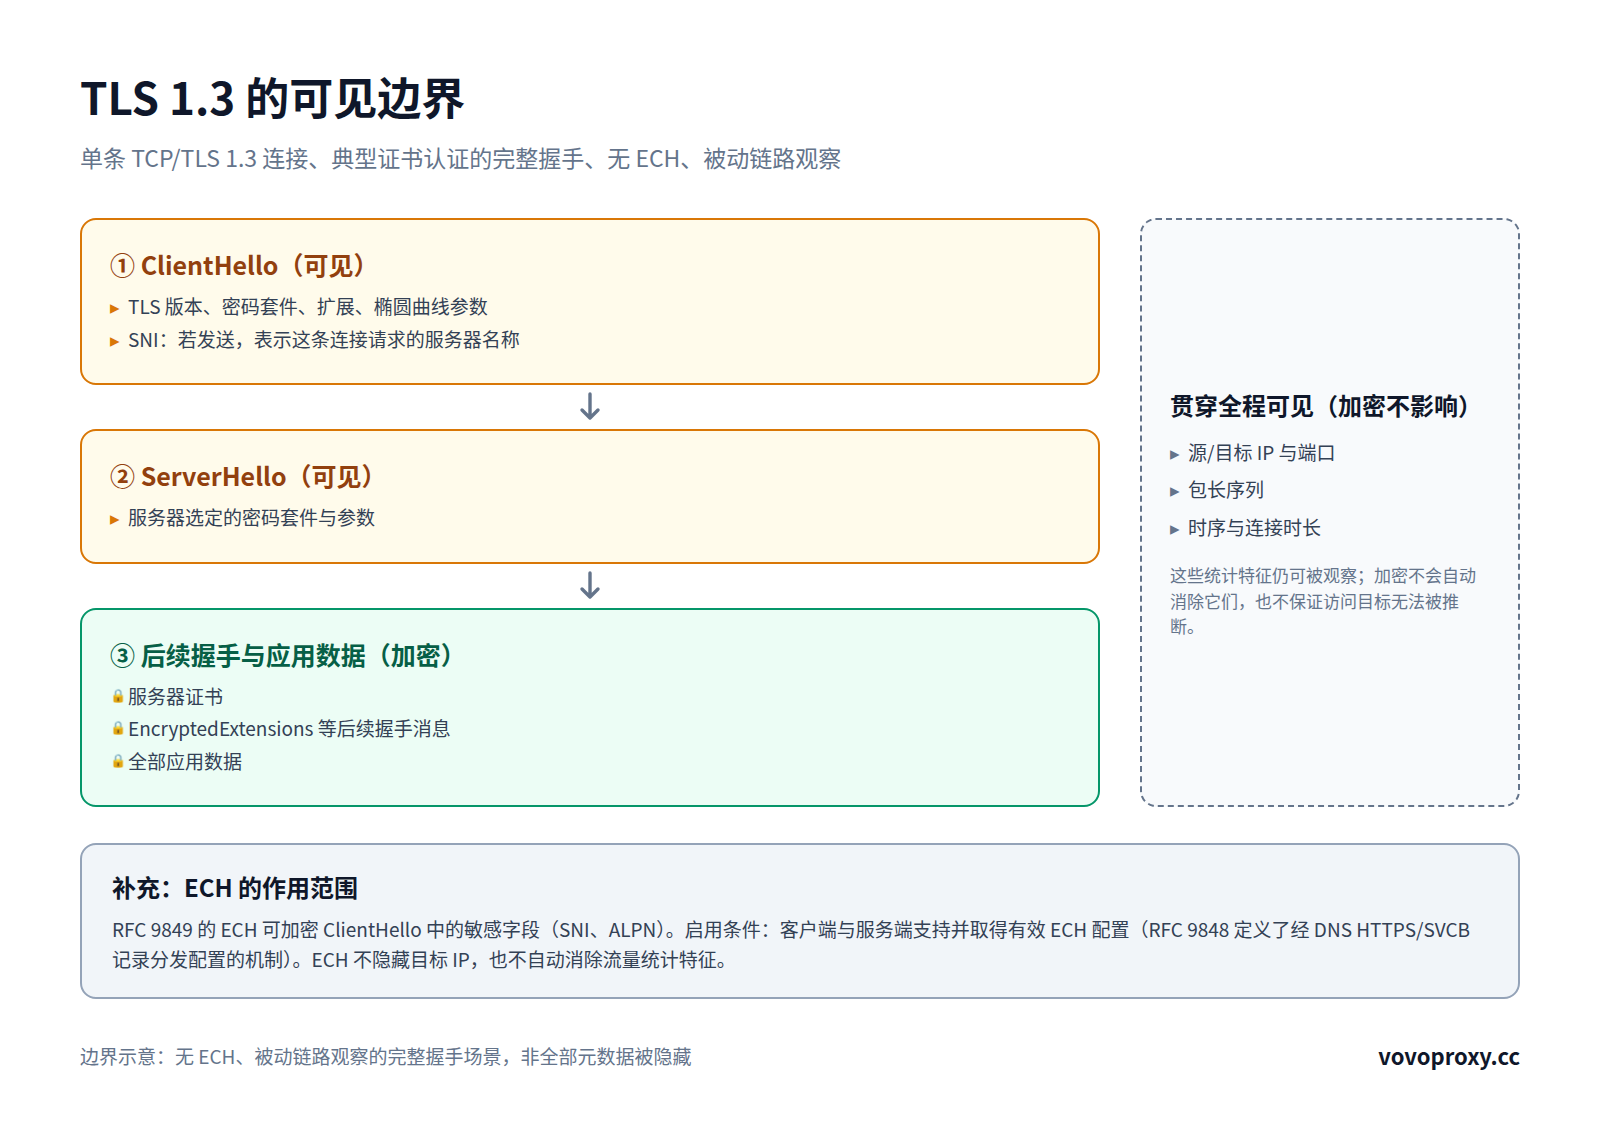
对照 TLS 1.2,这是一次结构性变化。用一张边界图来理解(被动链路观察、未启用 ECH 的场景):
具体拆开:
仍然可见的部分:
- ClientHello 的大部分字段:客户端发起连接时发送的 ClientHello 以明文传输,包括它支持的 TLS 版本、密码套件列表、扩展列表、椭圆曲线参数(RFC 8446);
- SNI(服务器名称指示):若发送,表示这条 TLS 连接请求的服务器名称;注意:经代理中转时,外层的 SNI 不一定是最终业务网站;
- ServerHello:服务器对 ClientHello 的明文应答,含选定的参数;
- IP 层信息:源地址、目标地址、端口——这些不属于 TLS 的管辖范围;
- 流量元数据:包长序列、时序、连接持续时间——这些统计特征仍可被观察,加密不会自动消除它们。
被加密的部分:
ServerHello 之后的全部握手消息——包括服务器证书。RFC 8446 同时说明:一旦客户端与服务器交换了足够建立共享密钥的信息,握手的其余部分即被加密,对被动攻击者提供保护(RFC 8446)。TLS 1.2 时代"证书明文可见"的情况,在 TLS 1.3 中不复存在——不要把旧知识搬过来。
ECH:正在补上的最后一块
ClientHello 中的明文 SNI 是 TLS 1.3 最大的隐私遗留。为此 IETF 制定了 ECH(Encrypted Client Hello,加密客户端问候):RFC 9849(2026 年 3 月发布,建议标准)规定了将 ClientHello 在服务器公钥下加密的机制——客户端发送一个"外层" ClientHello(含无害的占位值),真正的"内层" ClientHello(含真实 SNI 和 ALPN 等敏感字段)被加密携带(RFC 9849);客户端与服务端需要支持并取得有效 ECH 配置,规范同时定义了经 DNS HTTPS/SVCB 记录分发配置的机制(RFC 9848)。Cloudflare 的部署说明介绍了其 CDN 上的 ECH 实践。
边界提醒:ECH 保护的是 ClientHello 里的敏感字段,不隐藏目标 IP,也不自动消除流量长度与时序等统计特征,不保证访问目标无法被推断;ECH 的可用性取决于客户端、服务端与配置分发条件的满足,并非所有连接的默认状态。把 ECH 写成"TLS 1.3 默认能力"是常见错误。
传统代理与 HTTPS 封装:一张对照表
很多科普文把 SOCKS5/HTTP 代理一概写成"明文协议,DPI 一眼识别"——这不准确。要看清区别,把一条代理链路拆成三层:
| 层次 | 传统代理(SOCKS5 / HTTP) | TLS 封装的传输 |
|---|---|---|
| 代理协商 | SOCKS5:客户端与代理协商认证方法并建立转发(RFC 1928),协议不自动保证传输保密性——后续请求与数据是否受保护,取决于协商的认证封装、外层传输及应用自身的加密;HTTP 代理:CONNECT 请求在客户端到代理未加密时以明文出现 | 协商本身包在 TLS 会话内,链路上看不到代理协议字段 |
| 内层应用数据 | 不一定是明文:HTTP CONNECT 隧道建立后,代理只做 TCP 字节流转发,客户端可在隧道内与目标服务器建立自己的 TLS——若代理仅转发而不终止内层 TLS、且客户端正确验证目标服务器证书,内层数据是端到端加密的(Wikipedia: HTTP tunnel) | 同样可承载任意内层协议 |
| 外层传输保护 | 没有(在未使用外层 TLS、未采用保密封装的连接中):SOCKS5 协商与 CONNECT 请求以明文出现,链路设备可按协议签名分类 | 有:外层是标准 TLS 会话,链路上看到的是"一条 TLS 连接" |
这张表揭示两个被普遍误解的事实:
- "用 SOCKS5 就等于裸奔"是错的——SOCKS5 不自动保证保密性,但协商选定的认证方法可以提供保密封装,内层应用也可以自带 TLS(见上表);真正常暴露的是未加密协商阶段的明文协议特征,这让链路设备容易识别"这是一条代理连接"并做策略处理。
- "套了 HTTPS 就万事大吉"也是错的——外层 TLS 隐藏了协议字段,但 ClientHello 字段、TLS 指纹与流量统计特征依然可见(见上一节);内层再套一层 TLS 时,连接的长度与时序形态会随实现不同而变化,这类特征是否被用于分类,取决于具体网络与模型,本文不作确定结论。
还有一句核心区别值得单独强调:任意数据套入 TLS,不等于实现了 HTTPS 的 HTTP 请求与响应语义——"封装成 TLS"与"表现得像一次正常网页访问"是两件事。
"HTTPS 拟态"究竟指什么
厂商话术里的"HTTPS 拟态封装"(或"流量伪装")不是标准术语,拆开来看它通常混合了四件不同的事:
- 加密封装:把传输包进标准 TLS 会话,让链路设备看到的协议形态是"普通 TLS"。这解决的是协议签名的可见性,不解决 SNI、指纹和流量特征。
- 握手特征调整:TLS 握手的 ClientHello 是明文、可指纹化的。JA3 方法(Salesforce 开源项目)取 ClientHello 的五个字段——SSL 版本、密码套件、扩展列表、椭圆曲线、点格式——拼接后取 MD5,得到 32 位指纹,用来识别客户端应用;正因为"SSL 协商以明文传输",握手细节才能被用来识别客户端(JA3 项目说明)。"拟态"话术的一部分就是指让握手指纹接近常见客户端。但要注明边界:指纹匹配"像某个常见客户端"不等于"整条连接不可区分"。
- 填充与流量形态处理:通过填充(padding)改变包长序列等可观察特征。设计目标是否转化为实际效果——即是否降低识别能力——取决于实现、分类模型与测试结果,不能把设计目标写成效果。
- 出口与路由属性:出口 IP 的类型、ASN、地理位置与稳定性——这和"拟态"无关,是采购时另行核对的资源属性(见下一节)。
判断厂商话术的试金石:如果对方说"和正常 HTTPS 流量完全一致""绝对无法识别",可以追问——外层 SNI 是什么?握手指纹是否与声称的客户端一致?包长时序做了什么处理?有没有第三方测试?"使用了 TLS"和"行为与普通浏览器不可区分"之间,隔着一整个特征工程的距离。
企业选型:怎么验证一条"隐蔽专线"
把上面的技术框架转化成采购时的核对清单:
- 协议实现:外层传输用什么协议(TLS 1.3?QUIC?),实现是否标准,证书验证链是否完整——加密终止点在哪里决定了"加密"到底保护了哪一段;
- 特征处理:外层 SNI 如何呈现?握手指纹如何处理?是否声称"拟态",依据是什么;
- 出口属性:出口 IP 类型、ASN、地理位置、是否独享——逐项核对,不与"隐蔽"混为一谈;
- 连接质量:延迟、丢包、抖动、高并发下的稳定性——用真实业务流量测试,而不是只看参数页;
- 授权与合规:服务的使用范围与授权条件是否符合你的业务所在地与经营地要求;
- 测试证据:要求服务商提供可复现的测试方法或试用期;没有独立测试,宣传语就只是宣传语。
如果你的企业需要评估跨境传输方案,可以了解 VoVoProxy。据其官网介绍,它提供企业级全链路网络方案,包括国内三网 BGP 中转、SOCKS5/HTTP 支持、TLS 流量混淆、原生住宅与 ISP 独享 IP 资源,以及独立远程电脑和指纹环境搭建指导、7×24 工程师支持(以上均为 VoVoProxy 官网 宣传信息,具体能力与效果建议以实际咨询和测试为准)。
常见问题 FAQ
Q:TLS 1.3 本身就是一种混淆协议吗?
A:不是。TLS 1.3 是传输加密协议:它加密 ServerHello 之后的握手消息与应用数据(RFC
8446),但 ClientHello 的明文字段(含
SNI)与流量元数据依然可见。混淆(obfuscation)是另一类工程——处理协议签名与流量特征,与加密是两个维度。
Q:ECH 能隐藏我要访问的网站吗?
A:部分场景下能隐藏域名。ECH(RFC
9849)加密 ClientHello 中的 SNI 等敏感字段,链路观察者只能看到外层 ClientHello 的占位信息;但它不隐藏目标
IP,也不自动消除流量统计特征,不保证访问目标无法被推断;ECH 的可用性取决于客户端、服务端与配置分发条件(RFC
9848),部署尚在推进中(Cloudflare 部署说明)。
Q:SOCKS5 是明文协议吗?
A:不准确。SOCKS5(RFC
1928)定义的是认证协商与连接转发,协议不自动保证传输保密性——后续请求与数据是否受保护,取决于协商的认证封装、外层传输及应用自身的加密;它的 CONNECT
隧道可以承载内层 TLS,数据可以是端到端加密的。SOCKS5 常暴露的是未加密协商阶段的明文协议特征,而不是"全部内容明文"。
Q:专线和普通代理的区别是什么?
A:两者不是同一维度的词。"专线"涉及服务的线路、带宽与交付约定,具体资源边界需查合同;"代理"描述的是连接转发机制。两者可以同时存在——专线可以提供代理接入,代理服务也可能跑在专线资源上——不能按是否共享、是否采用
TLS 简单二分。评估时分别核对资源属性与转发实现。
Q:流量特征混淆能保证不被识别吗?
A:不能。特征处理改变的是部分可观察特征;是否降低识别能力,取决于实现、分类模型与测试结果——它不消除可观察性,也不存在"绝对不可识别"的技术事实。任何"绝对不可识别"的承诺都不符合技术现状。
总结
回到标题——"高隐蔽专线如何绕过 DPI"的正确理解是三个维度的组合:
- 加密:TLS 1.3 加密握手后半程与全部应用数据,但 ClientHello 字段与流量元数据仍可见(ECH 正在补 SNI 这一环);
- 特征:混淆工程处理的是协议签名、握手指纹与包长时序——这是"隐蔽"的主要来源,也是持续对抗的部分;
- 出口:IP 类型、ASN、路由属性是采购时分别核对的资源属性,与"隐蔽"是不同维度但同样重要。
评估任何方案时,把这三个维度分开核对,向服务商要具体答案和测试证据。需要评估企业跨境传输方案,可以访问 VoVoProxy 官网,或通过 Telegram:@Tomhox、SafeW:@Tomhox 咨询。沟通时说明你的业务场景、目标地区与合规要求,便于评估合适的技术方案。