本文定位:面向对隐私有较高要求的个人与企业——把"免实名""无日志(No-Logs)""端到端加密(E2EE)"三件事讲清楚,并给出可执行的核验方法。先说一句诚实的结论:"100% 免实名"不是一个可以脱离服务类型、使用地区和具体流程作出的普遍保证——本文讨论的是如何减少不必要的身份信息收集、如何核对无日志政策、如何选择加密边界明确的通信方案,不承诺绝对匿名或无法追踪。隐私保护是合法需求(商业机密、客户资料、律师与客户的通信、记者的信源保护),本文不涉及任何规避法律义务的用途。
简短回答:隐私来自四层叠加,不来自单一标签
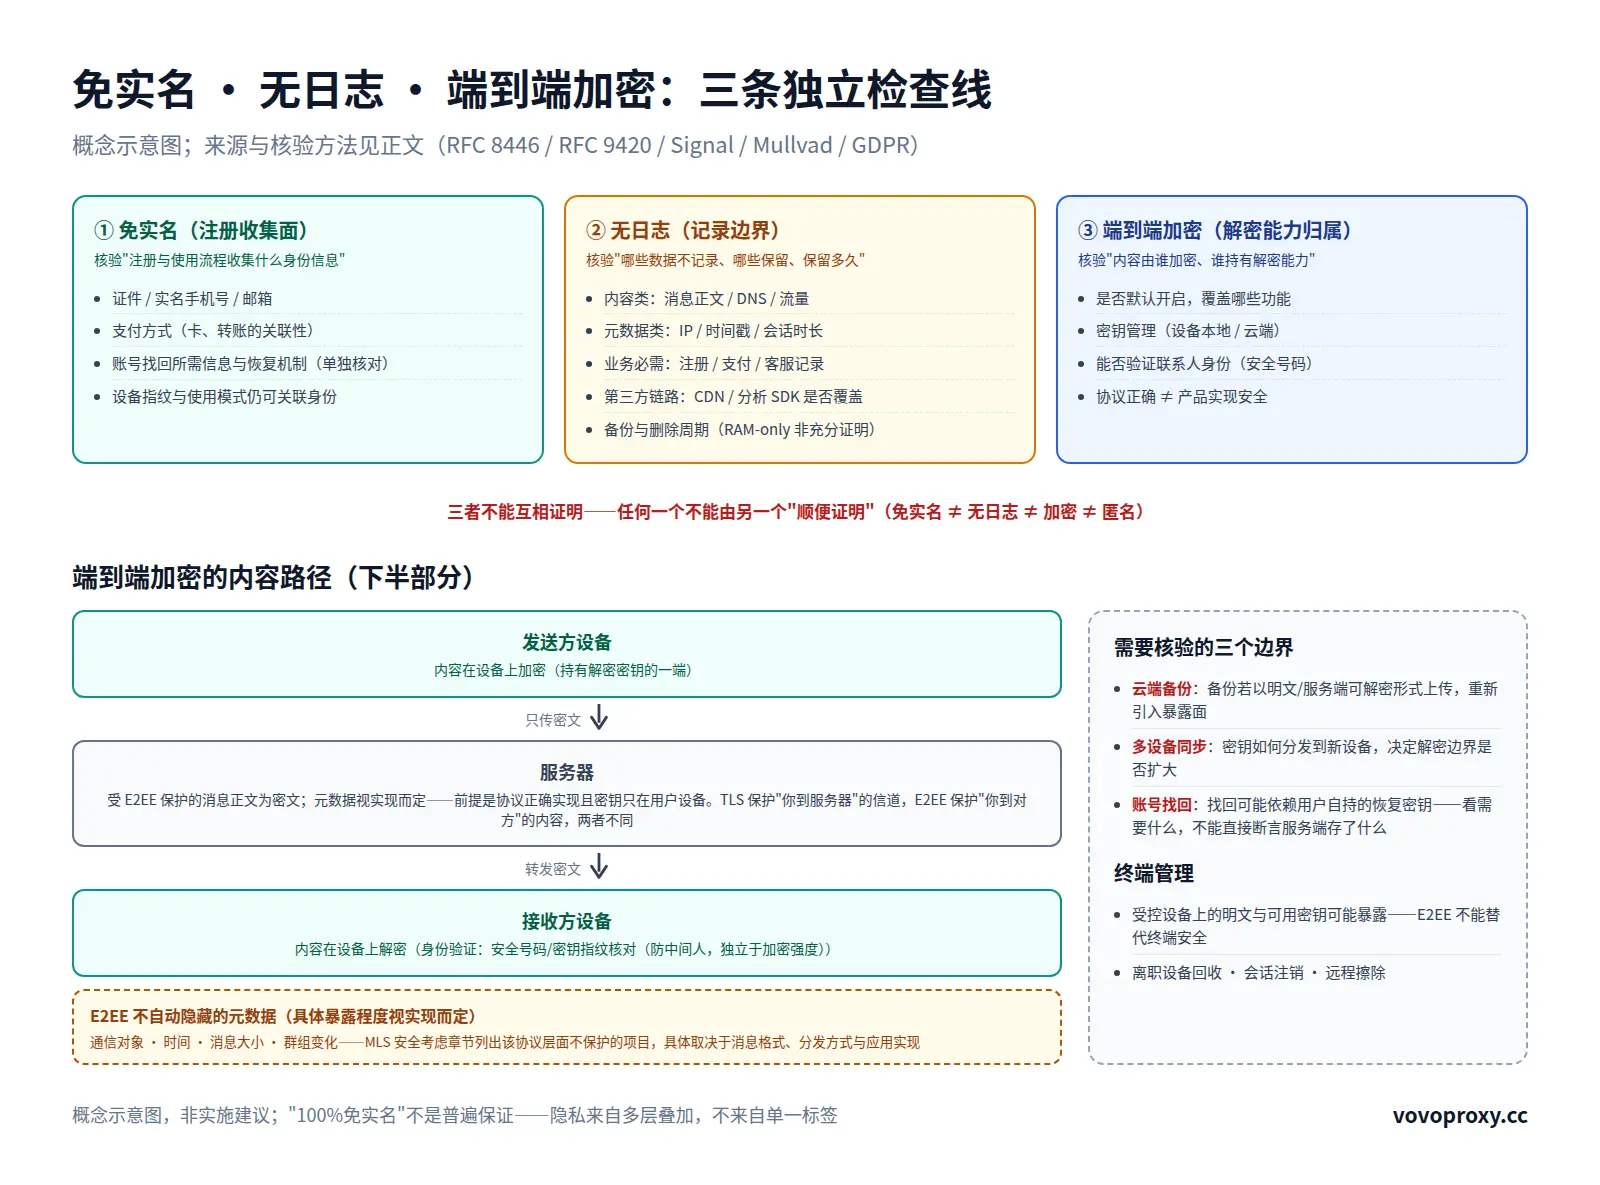
简短回答:通信隐私 = 数据最小化(能不收的信息就不收)+ 明确的日志边界(哪些数据记录、哪些不记录、保留多久)+ 端到端加密(内容只有通信双方能解密,服务器只看到密文)+ 终端管理(设备、备份、账号找回这些"最后一公里")。"免实名"只解决了注册环节少交身份信息这一件事——它不等于无日志,不等于加密,更不等于匿名。三者必须分别核验,任何一个都不能由另一个"顺便证明"。
三件事分开看:免实名 ≠ 无日志 ≠ 端到端加密
| 概念 | 管什么 | 怎么核验 | 常见误区 |
|---|---|---|---|
| 免实名 | 注册与使用流程收集什么身份信息 | 逐个环节核对:证件、手机号、邮箱、支付方式、账号找回 | 以为不填身份证就"完全匿名"——支付、找回、设备指纹都可能关联身份 |
| 无日志(No-Logs) | 哪些数据不记录、哪些保留、保留多久 | 读政策原文(具体字段而非口号)、看独立审计的范围、看透明度报告 | 以为"无日志"覆盖一切——注册、支付、客服等必要字段仍可能保留,逐项核对 |
| 端到端加密(E2EE) | 哪些内容由谁加密、谁持有解密能力 | 看协议文档、密钥管理、是否默认开启、能否验证联系人 | 以为"用了 TLS/SSL"就是 E2EE——那是传输加密,服务器能看到明文 |
三者不能互相证明:一个服务可以免实名注册但记录连接日志;可以无日志但内容不经端到端加密(服务器能看到明文);可以端到端加密但要求实名手机号注册。"免注册身份、不记录日志、内容加密"是三个独立的判断,必须分别核验。
无日志系统如何运作:沿数据流逐项检查
无日志不是一句口号,而是一组可以逐项核对的设计决策。它不是"先记录、再删除",而是在收集与持久化之前就分叉:
业务处理(内存中的临时状态)
├─ 承诺不记录的活动数据:不进入任何持久化日志
└─ 必要字段(账户状态、支付凭证等):
   按明确目的、最小权限和明确期限保存,到期删除(含备份)
逐项检查清单(这是判断"无日志"成色的核心):
- 内容类数据:消息正文、浏览活动、DNS 查询、流量内容——是否完全不落盘?
- 元数据类:IP 地址、连接时间戳、会话时长、收发对象、带宽——记录哪些?这是最常被忽略的部分:不记录正文但记录元数据,是两种不同的承诺;
- 业务必需数据:账户状态、支付凭证、客服工单——"必要"要逐字段核对(这个字段是为了什么目的?没有它服务能否运转?),关键是保留多久、谁能看;
- 第三方链路:CDN、反向代理、监控与崩溃报告、统计分析SDK——政策承诺是否覆盖这些环节?只承诺"我们不记录"而不覆盖第三方,等于漏了半条链路;
- 备份与删除:删除策略是否覆盖备份?删除周期是多久?RAM-only(内存运行、断电即失)架构不能单独证明无日志——它只是降低持久化风险的一个工程手段;
- 账号找回:这是"免实名"最容易破功的环节——如果一个服务不收任何身份信息,找回靠什么?注意找回可能依赖用户自持的恢复密钥或重新核验,不能仅凭找回方式断言服务端存有真实身份或明文;但"找回需要什么"始终是核对服务实际存储范围的重要线索。
一个真实案例的完整读法(注意:这是案例展示,不是推荐):Mullvad VPN 的无日志政策页写的是具体字段而非口号——"与编号账号活动相关的任何信息一律不记录:不记录流量、不记录 DNS 请求、不记录连接(包括何时建立、何时断开、持续多久或任何形式的时间戳)、不记录 IP 地址、不记录用户带宽"(原文:We log nothing whatsoever that can be connected to a numbered account's activity,Mullvad 政策页);注册时"不要求任何个人信息——无用户名、无密码、无邮箱",账户基本记录只有账号编号和到期时间——但政策页同样列出了其他保留与处理事项,需分别核对:并发连接总数、WireGuard 配置数据(账号编号、公钥、隧道地址),以及支付(银行转账、PayPal、Stripe 等)与邮件往来中可能处理的个人数据——这正是"读原文而不是读口号"的价值。审计证据方面:据 Mullvad 公告引述,2022 年 5 月 Assured AB 对其 VPN 基础设施做了安全审计,审计对象是三台专为审计准备、全新安装、当时尚未供客户使用的服务器(两台 WireGuard、一台 OpenVPN,其中一台未使用磁盘),公告引述的审计结论是"所审计的系统服务,其系统日志与客户日志均被完全禁用"(found to have their system and customer logging disabled entirely)。读出边界:公告引述的结论限于当时所列的受审服务和配置,这是一次时点性、范围性的检查,不构成对生产环境的持续监控,也不是"永远全局无日志"的证明。
法律层面的参照(在 GDPR 适用的场景下):欧盟《通用数据保护条例》(Regulation (EU) 2016/679)第 5 条把"数据最小化"(个人数据"充分、相关并限于实现处理目的所必需的范围")和"存储限制"("允许识别数据主体的形式保存不超过处理目的所必需的期限")列为法定处理原则,第 5 条第 2 款并要求控制者"对合规承担责任并能够证明"(GDPR 官方文本(EUR-Lex),第 5 条)——也就是说,"少收数据、短存数据"本身就是合规义务的一部分,无日志设计与数据保护法规的方向一致;具体适用义务按你的业务活动与相关法域核实。
TLS、代理与端到端加密:三种不同的保护边界
这一节解决最常见的概念混淆。
TLS(传输加密):RFC 8446 定义 TLS 1.3 保护的是两个通信端点之间的信道——机密性(数据只对端点可见)、认证(服务器始终被认证)、完整性(篡改可检测),目标是抵抗能完全控制网络的攻击者。关键边界:TLS 不承诺数据对端点服务器不可见——你的浏览器到服务器的 HTTPS 连接是安全的,但服务器本身看到的是明文;TLS 也不隐藏数据长度(填充只能缓解流量分析)。
端到端加密(E2EE):内容只在发送方与接收方的设备上加解密,服务器只转发密文。以 MLS 协议(RFC 9420)为例,其设计目标是"消息只应由通信端点访问,而不应被传递消息的服务器访问",为 2 人到数千人群组提供前向保密与事后妥协安全。同样要读安全考虑章节:MLS 明确列出了协议层面不保护的内容——消息长度、未加密的头部字段、群组 ID、epoch 与消息频率、以 PublicMessage 发送的成员增减提案——观察传输的攻击者可以据此推断群组状态。结论是"E2EE 不自动隐藏所有元数据"——具体哪些元数据暴露,取决于服务的消息格式、分发方式与应用实现,不能推成"所有 E2EE 服务都能看到全部通信对象和群组变化"。
代理(VPN/SOCKS/HTTP):提供网络转发与出口变更——它解决"从哪里出去"的网络层问题,不会自动让应用具备 E2EE,也不改变应用对服务器的明文可见性。边界要说清:经代理访问明文协议站点,代理能看到全部内容;经代理访问 HTTPS 站点时,如果代理不终止或解密 TLS(企业网络中受信任的 TLS 检查代理不在此列),受保护正文对代理是密文,但连接元数据(你连了哪个地址、什么时候、多大流量)仍可能可见(TLS 的保护范围与边界见 RFC 8446)。代理的"无日志"承诺同样要按上一节的方法逐项核验。如果你对基础通信协议的隐蔽性感兴趣,可以参考之前的文章 《国内高隐蔽专线是如何绕过 DPI 的?》。
一个容易被忽略的诚实案例:Signal 的注册需要手机号(必须能接收短信或来电验证,Signal 帮助文档)——所以"E2EE 服务"和"注册时不留任何身份信息"是两回事,Signal 不是"免手机号注册"的例子。反过来,它的身份验证机制提供了可参考的做法:safety numbers——双方扫描二维码或比对安全号码,标记验证后任何密钥变化都需要手动确认才能继续发送(Signal 帮助文档)。同时它也提醒你:Signal 不验证资料名称或身份(Signal 帮助文档)——正确实现的 E2EE 保护通信端点之间的消息正文,但不能替代对方现实身份的核验,身份验证是独立的步骤。
商业通信的落地方法
以企业场景(商业机密、客户资料、内部沟通)为例,按顺序做六件事:
- 确定保护对象:哪些内容是机密(合同、客户名单、并购讨论)?哪些元数据敏感(与谁在谈、什么时间)?——不同敏感级对应不同方案,不要一律最高强度(成本与易用性是真实约束);
- 减少不必要的信息收集:按目的逐字段评估必要性,在满足账务、合同、身份与行业义务的前提下,选择收集面更小的方案——这一步直接缩小"万一泄露"的影响面(注意:企业场景的账务与合规义务可能要求保留特定记录,不能一律匿名化);
- 核对协议与密钥管理:E2EE 是否默认开启?覆盖哪些功能(文字、语音、文件、群组)?密钥存在哪(设备本地还是云端)?能否导出?
- 验证联系人身份:建立安全号码/密钥指纹的核对流程(首次合作当面或视频核对,之后监控变化)——这一步防的是中间人攻击,与加密强度无关;
- 检查备份、找回与多设备:云端备份是否重新引入明文?多设备同步如何分发密钥?账号找回需要什么信息?——这三项是需要核验的三个边界(设计良好的备份与找回机制并不必然破坏 E2EE,关键看密钥是否仍只在用户端);
- 管理终端与权限:离职设备回收、会话注销、远程擦除——受控设备上的明文与可用密钥可能暴露,E2EE 不能替代终端安全。
给企业的特别提醒:不建议一律关闭所有安全审计日志——内部系统的审计日志是事件响应与合规的必需品。正确做法是按 GDPR 数据最小化的思路明确最小必要记录的范围与保存期限,并控制访问权限,而不是从"记录一切"摆到"记录零"。
采购核验清单
选型时拿这张清单逐项核对(任何一项答不上来,都值得追问):
- [ ] 政策是否定义"不记录"的具体字段(而不是只有一句"我们不记录任何日志")?
- [ ] 承诺范围是否覆盖全链路与第三方服务(CDN、分析SDK、支付处理)?
- [ ] 保存期限、备份策略与删除例外是否公开?
- [ ] 独立审计是否覆盖你实际使用的产品、时间与配置?审计报告是否公开可查?(注意:审计是时点性、范围性的证据,不是永久证明)
- [ ] E2EE 是否默认开启?覆盖哪些通信功能?
- [ ] 备份、恢复、多设备机制是否改变解密边界(云端备份是否重新暴露明文)?
- [ ] 能否验证联系人身份?密钥变化如何提示与处理?
- [ ] 是否符合你所在地区、行业与合同的要求(数据驻留、披露义务)?
三个"不是认证"的常见信号:开源≠安全认证(代码可查不等于被审计过);一次审计≠永久无日志(时点性证据);使用知名协议(如 Signal 协议、MLS)≠产品实现安全(协议正确性不等于产品配置正确)。这三项都是证据的一部分,单独任何一项都不构成证明。
常见问题 FAQ
Q:无日志怎么验证?普通用户做得到吗?
A:普通用户做不到技术验证,做得到证据核验:读政策原文看"不记录"是否落到具体字段;看审计报告的范围(测了什么系统、什么时间、什么配置——例如据
Mullvad 公告,2022 年审计的被测对象是三台专为审计准备的全新服务器,Mullvad 公告)而不是结论口号;看透明度报告(收到多少执法请求、交出多少数据)。审计是时点性、范围性的证据,不是持续监控。
Q:用了 E2EE,服务商就一定看不到我的消息吗?
A:内容看不到(协议正确实现且密钥在你设备上的前提下),但 E2EE
不自动隐藏所有元数据:和谁通信、什么时间、消息大小、群组变化等是否暴露,取决于服务的消息格式、分发方式与实现——MLS 的安全考虑章节列出了该协议层面不保护的项目(RFC
9420)。另外云端备份、多设备同步、客户端漏洞都可能重新引入暴露面,需要逐项核验。
Q:免实名了,为什么还是可能被关联到身份?
A:因为注册只是链条的一环。支付方式(卡、转账)、账号找回(邮箱、手机)、设备指纹、使用模式(总在同一地点上线)、社交关系(通讯录上传)都可能关联身份。"免实名注册"缩小的是注册环节的收集面,不是整条链路的匿名性。
Q:代理/VPN 能代替加密通信吗?
A:不能。代理管网络层(出口、转发),E2EE 管内容层(谁能看到明文)。经代理访问明文 HTTP 站点,代理能看到全部内容;经代理访问 HTTPS 站点时,若代理不终止
TLS,受保护正文对代理是密文,但站点本身能看到明文、且连接元数据仍可能可见——TLS 保护端点间信道、E2EE 保护内容,两者边界不同(RFC 8446、RFC
9420)。两者解决不同问题,可以叠加,不能互相替代。
总结
- 三个概念分开核验:免实名(注册收集面)、无日志(记录边界)、E2EE(解密能力归属)——任何一个不能由另一个证明;
- 无日志看证据链:政策落到具体字段 + 覆盖第三方的范围声明 + 时点性独立审计 + 透明度实践(Mullvad 案例、GDPR 官方文本(EUR-Lex));
- 加密看边界:TLS 保护传输信道、E2EE 保护内容;MLS 的安全考虑章节列出该协议层面不保护的元数据项目——E2EE 不自动隐藏所有元数据,具体暴露程度视实现而定(RFC 8446、RFC 9420);
- 身份验证是独立步骤:安全号码/密钥指纹核对防的是中间人,"E2EE 强"不等于"对方是他声称的人"(Signal 帮助文档);
- 最后一公里在终端:备份、找回、多设备与设备管理是需要核验的边界,E2EE 不能替代终端安全。
如果你的业务需要评估网络出口的隐私属性(这与通信内容的加密是两回事),可以了解 VoVoProxy(以上为官网宣传信息,具体能力建议以实际咨询和测试为准),或直接通过 Telegram:@Tomhox、SafeW:@Tomhox 咨询——沟通时说明你的场景(个人隐私、企业通信、跨境办公)与合规要求,便于评估合适的方案。