本文定位:面向在海外访问国内办公系统(OA、ERP、内网应用)的个人与企业 IT。核心顺序是**先获授权、再分清故障、最后配置与验证**——"国内出口 IP"解决的是网络路径问题,它不是 OA 的访问权限,不保证内网连通,也不保证一定更快。本文不提供规避组织访问策略的方法:当系统明确拒绝你的来源时,正确动作是联系管理员确认权限与批准的接入方式,而不是自行更换出口绕过策略。
简短回答:授权在先,线路在后
简短回答:安全访问国内 OA = 企业授权与有效账号(第一前提)→ 判断你的系统是公网可达还是内网部署(决定接入路径)→ 按目标域名做最小范围分流(而不是全局代理)→ 用同一业务操作做前后对照验证(登录、文件传输、响应时间分别记录)。换出口后仍被拒绝或仍卡顿,应继续区分身份与设备策略、DNS、连通性、链路及应用处理问题——不能仅凭现象确定原因,更不能靠"再换一个 IP"解决。
第一步:先分清你遇到的是哪类问题
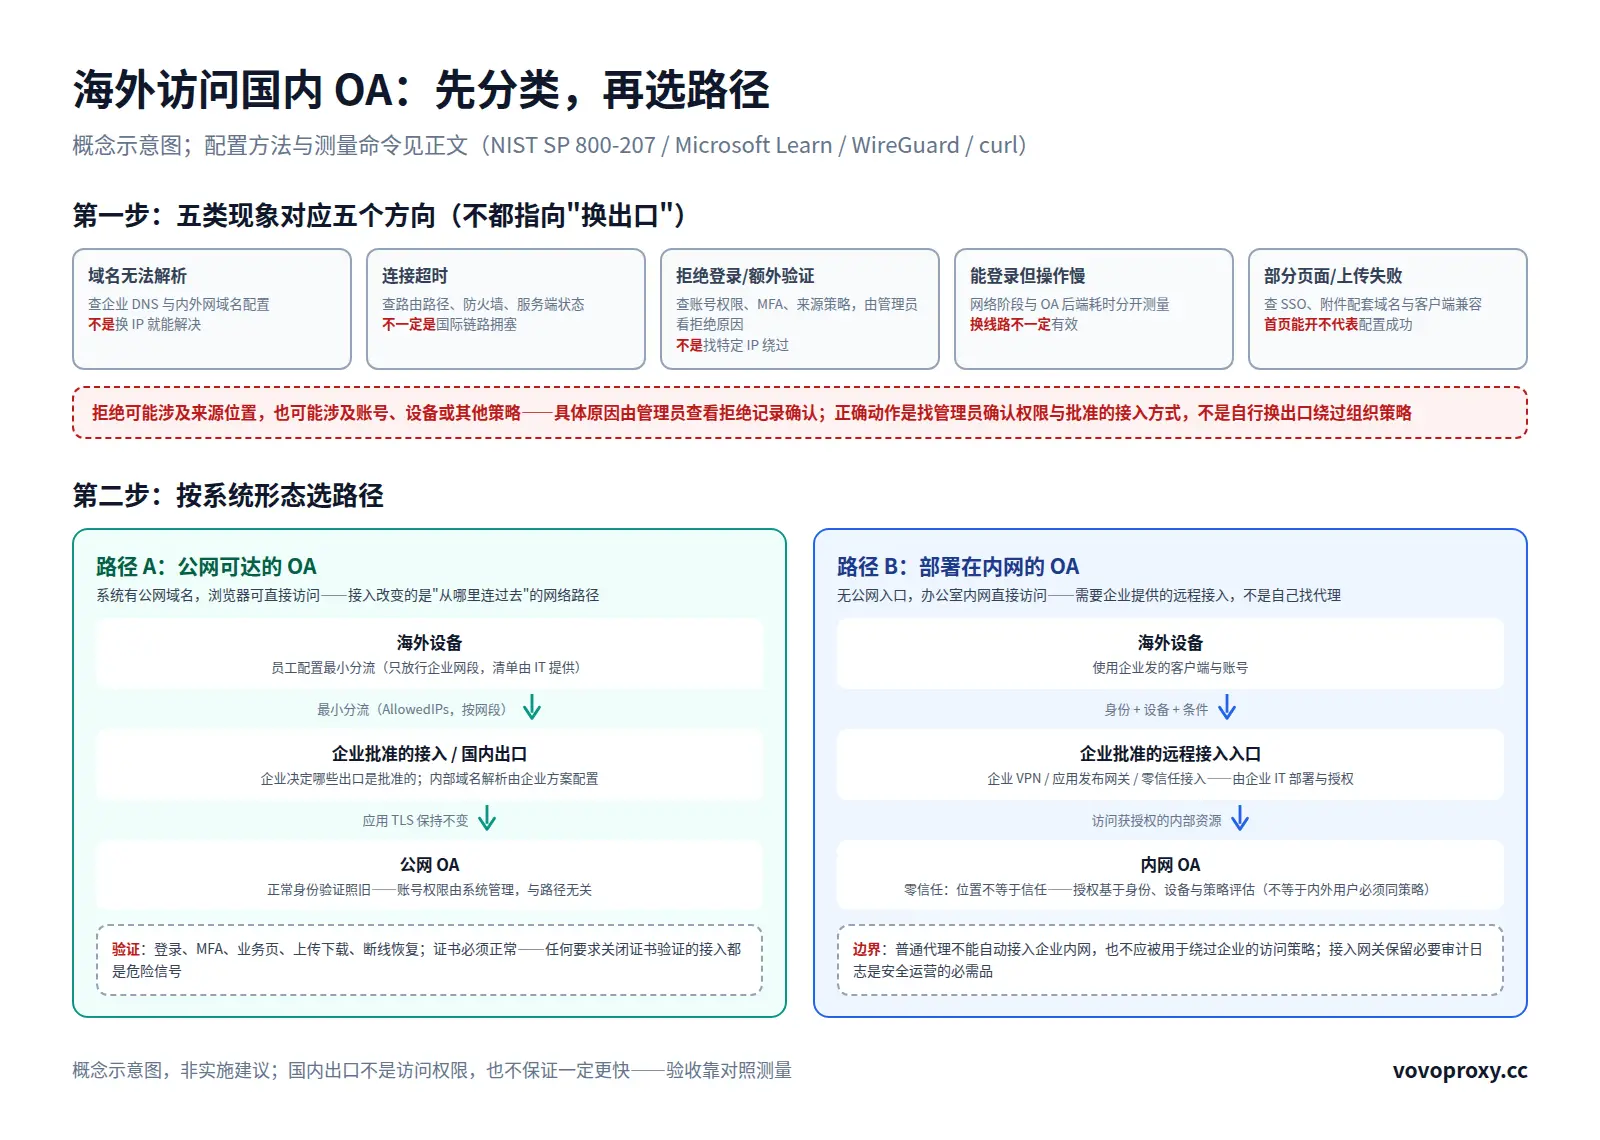
海外访问国内系统"不顺",背后至少有五类不同的原因,对应完全不同的解决方向。先分类,再动手:
| 现象 | 优先核查 | 不应直接得出的结论 |
|---|---|---|
| 域名无法解析 | 企业 DNS 配置、内外网域名区分、接入客户端的 DNS 设置 | "换个国内 IP 就能解决" |
| 连接超时 | 路由路径、企业防火墙、服务端状态 | "一定是国际链路拥塞" |
| 拒绝登录或要求额外验证 | 账号权限、MFA/设备要求、来源位置策略 | "一定需要某种特定 IP" |
| 能登录但操作慢 | 网络阶段耗时(DNS/TCP/TLS/首字节)与 OA 后端耗时分开测量 | "换条线路一定有效" |
| 部分页面或上传失败 | SSO 配套域名、附件服务域名、客户端兼容性 | "首页能打开就算配置成功" |
这张表是排查建议,不是所有 OA 产品的统一规则——具体系统的行为以其文档和管理员说明为准。
关于"地域限制"的正确理解:很多企业系统的访问策略确实会参考来源位置。以微软 Entra 条件访问为例,管理员可以定义"命名位置"(IPv4/IPv6 地址范围或国家/地区),并基于位置配置策略——包括标记可信位置、要求多因素认证,甚至"阻止来自组织认为不应有流量的国家/地区的访问"(Microsoft Learn)。拒绝可能涉及来源位置,也可能涉及账号状态、设备合规或其他策略条件——具体原因由管理员查看拒绝日志确认。注意两点边界:"可信位置"的标记本身不是自动授权,也不自动豁免多因素认证——是否用作策略例外由组织决定(Microsoft Learn);而绕过位置策略(找一个"看起来像国内"的出口骗过规则)在企业环境里通常违反使用政策,也可能触发安全告警——正确动作始终是找管理员确认权限与批准的接入方式。
第二步:判断系统的接入形态,选对路径
这一步决定一切后续配置。
路径 A:公网可达的 OA(系统有公网域名,员工直接浏览器访问):
海外设备 → 企业批准的接入服务 / 国内出口 → 公网 OA
- 适用:官网、公网 SaaS 化 OA、有公网入口的企业应用;
- 关键点:接入只是改变"你从哪里连过去"的网络路径——应用层的 TLS 和正常身份验证保持不变;
- 谁负责什么:员工配置客户端分流规则;企业决定哪些出口是"批准的";OA 的账号权限照常由系统管理。
路径 B:部署在内网的 OA(没有公网入口,办公室内网直接访问):
海外设备 → 企业批准的远程接入入口 → 企业内网 → 内网 OA
- 适用:传统内网部署的 OA、ERP、文件服务器;
- 关键点:普通代理不能自动接入企业内网——你需要的是企业提供的 VPN、应用发布网关或零信任接入方案。这类入口由企业 IT 部署和授权,员工拿到的应该是"企业发的客户端 + 账号",而不是"自己找一个代理";
- 谁负责什么:企业 IT 部署接入入口并定义访问策略;员工按企业方案配置;代理/VPN/专线/应用网关是不同类型的产品,不要混用概念。
两条路径的判断,以管理员确认的部署形态为准——"办公室外打不开网址"不能直接断定是内网部署(公网应用也可能被访问策略阻止)。问 IT 一个问题:"这个系统是公网可达,还是需要走公司提供的接入?"按答案选择路径。
第三步:配置六步(以企业批准的接入为前提)
以下步骤假设你已经从管理员处获得了批准的接入方式。配置来源必须是企业 IT 或你选定的服务提供方——不要从论坛复制来路不明的配置文件。还有一个必须先说的前提:客户端配置只是"使用"已具备的能力——网关侧必须已经具备到目标系统的路由、转发与批准的出口。填好客户端参数不会自动建立这些能力;如果网关侧没配好,客户端配置再正确也连不通。
第 1 步:向管理员确认四件事——OA 的正式域名(注意区分内外网域名)、批准的接入方式、认证要求(是否 MFA、是否设备注册)、允许使用的客户端。第 2 步:核对配置参数——服务地址、端口、协议、凭据来源;本文不提供真实凭据示例。第 3 步:建立接入并验证证书——连接后确认应用 TLS 证书正常(浏览器锁标志、证书颁发机构与域名匹配);不应要求你关闭证书验证或安装来路不明的根证书——企业正式分发并说明用途的受信任根证书是例外(按企业说明执行),除此之外的来路不明根证书是中间人攻击的典型特征。第 4 步:按目标网段做最小范围分流——这是配置的核心,下一节展开。第 5 步:确认内部域名解析方案——SSO、附件服务、接口域名往往与主域名不同,配套域名清单与解析方案向管理员索取。第 6 步:完整验证——登录、MFA、打开业务页面、上传下载文件、断线重连恢复,全部通过后再考虑扩大到其他同事。
向管理员索取的参数表(示例结构,值为占位符):
| 参数 | 说明 |
|---|---|
| 接入端点(Endpoint) | 网关地址与端口 |
| 网关公钥 | 用于客户端配置 |
| 客户端隧道地址 | 你的专用地址 |
| 目标网段(AllowedIPs 用) | 企业系统所在的网段清单 |
| 内部域名解析方案 | 内部域名如何解析(由企业方案决定) |
| 认证要求 | MFA / 设备注册 / 证书 |
分流配置:最小范围原则
分流规则的目标是"只有去往企业系统的流量走接入通道,其余流量保持原路径"。为什么坚持最小范围?三个理由:性能(其他流量不需要绕路)、安全(越少的流量经过接入点,审计面越小)、**排障**(出问题时能快速判断是接入的问题还是本地网络的问题)。
先分清两个概念,它们经常被混为一谈:
- IP 层分流:按目标网段(IP/CIDR)决定哪些流量走隧道——WireGuard 的
AllowedIPs就是这种规则; - 域名层规则:按域名分流需要客户端额外支持(PAC、规则引擎等),是否可用、怎么配,由具体客户端决定——这不是 WireGuard 核心协议的能力。
以 WireGuard 为例,AllowedIPs 的语义来自它的"加密密钥路由"概念——公钥与允许进入隧道的 IP 地址列表关联:发送时
AllowedIPs 充当路由表(决定哪些目标走隧道),接收时充当访问控制列表(WireGuard
官方文档)。注意:这是核心协议对**网段**的语义;具体客户端如何把这些规则安装成操作系统的路由,是客户端实现的事——按你所用客户端的官方手册确认行为。两种典型范围如下(两个互斥的参数片段,不是完整配置,实际值以企业
IT 提供为准):
片段一——IPv4 默认范围(常被称作"全局模式",OA 场景一般不需要):
[Peer]
AllowedIPs = 0.0.0.0/0
片段二——最小范围(只放行企业网段;示例网段,实际值以企业 IT 提供):
[Peer]
AllowedIPs = 10.0.8.0/24, 203.0.113.0/24(0.0.0.0/0 只表示 IPv4 默认范围;IPv6 是独立的地址族,是否覆盖由配置决定。)
内部域名解析(SSO、附件、接口域名往往与主域名不同)的方案由企业 IT 按你们使用的具体客户端与操作系统配置——配套域名清单与解析规则都向管理员索取,不要自行猜测。
注意:以上是 WireGuard 的配置语法示例,用于说明网段级分流的原理。你的企业方案可能是其他协议与客户端(参数名不同,但两个维度不变:路由范围 + 解析范围,都按管理员提供的清单配置)。配置值必须来自企业 IT 或你的服务提供方;客户端配置的前提是网关侧已具备路由、转发与批准的出口。如果你在构建自定义自动化脚本时遇到连接频繁断开的情况,亦可参阅上一篇 《为什么普通代理总是频繁断线?》。
诊断命令:把"慢"拆成可测量的数字
"卡"不是诊断结论,是待测量的现象。curl 的 --write-out 计时变量可以输出请求各节点的累计时间(curl
官方手册)——注意这些指标**从请求开始累计**,不能相加当作总耗时;阶段分析要结合代理、重定向和连接复用等条件,不能仅凭计时确定故障原因:
curl -sS -o /dev/null \
  --connect-timeout 10 --max-time 30 \
  -w "HTTP状态: %{response_code}\n到解析完成: %{time_namelookup}s\n到TCP建立: %{time_connect}s\n到TLS完成: %{time_appconnect}s\n到首字节: %{time_starttransfer}s\n总耗时: %{time_total}s\n" \
  https://oa.example.com/login
echo "curl 退出码: $?"
各变量的官方定义(curl
官方手册):time_namelookup 是从开始到域名解析完成的耗时;time_connect 到 TCP
连接建立;time_appconnect 到 TLS 握手完成;time_starttransfer
到收到首字节(包含服务器计算与响应生成的时间);time_total
是全程耗时。两个注意:经代理发起时,time_connect
测到的可能是到代理的连接(手册注明"到远端主机或代理");失败请求的数字不能拿来和成功请求比较——超时或被拒的测量记为失败样本,单独统计。
对照方法:同一设备、同一命令,分别走直连和批准接入各跑几次(保留每次的 HTTP
状态与退出码),记录各节点数字。这些数字提供排查线索,不能直接下因果结论:time_connect
在两条路径上差异明显,提示网络路径可能是影响因素之一;time_starttransfer
占大头且两路径接近,提示瓶颈可能在应用侧——但都不能排除请求传输、网络排队或应用处理等其他因素。本轮测量显示某指标改善 ≠
业务一定改善——完整结论仍以下一节的业务对照为准。
性能验收:用对照表说话,不编数字
任何接入方案"是否更快",只能用你自己的对照数据回答。空表如下,同一操作(如"登录并打开审批页"、"上传 5MB 附件")在两条路径各测 3-5 次取中位数:
| 记录项 | 直连 | 批准接入 | 差异 |
|---|---|---|---|
| 测试时间(含时区) | |||
| 登录成功率 | |||
| 打开业务页耗时 | |||
| 上传/下载耗时 | |||
| 失败现象(如有) |
三点纪律:同设备同操作对照;网络阶段测量与业务体验分开报告(curl 数字是网络阶段的证据,不能代表"OA 好用了");测试时间要记录,并在不同时间段重复测量——不预设"某个时段一定更慢"的差异或原因,用你自己的分时数据说话。
企业侧:管理边界与零信任
企业 IT 视角的要点(个人用户可跳过,但值得理解企业为什么这样设计):
- 位置不是信任:NIST SP 800-207 对零信任的定义明确指出——零信任假设"不基于物理或网络位置(局域网 vs 互联网)或资产所有权授予任何隐式信任",认证与授权是建立会话前的独立功能(NIST SP 800-207)。这意味着:授权评估基于身份、设备与风险条件,而不是"你在哪个网络里"——但这不等于海外与本土员工必须使用完全相同的策略,位置可以仍然是评估条件之一(Microsoft Learn);
- 给海外员工批准的路径:与其让员工各自找代理(影子 IT),不如正式提供企业接入——批准的出口、MFA、设备合规检查一步到位;命名位置可以把这些出口 IP 定义为可信位置,用于豁免或简化策略(Microsoft Learn);
- 最小权限与必要日志:接入网关保留必要的审计日志(谁在什么时间接入了什么)是安全运营的必需品,与上一篇讨论的"无日志是策略选择"不矛盾——企业接入场景的日志边界由企业自己定义并告知员工;
- 配套域名清单要官方化:SSO、附件、接口域名由 IT 统一发布,避免员工"试出来"的分流规则在生产环境埋雷。
常见问题 FAQ
Q:拿到国内 IP,是不是就能访问所有国内系统了?
A:不是。IP 只是网络层的位置,不是授权。系统能否让你登录取决于账号权限、认证要求与访问策略——零信任框架甚至明确不把网络位置当作信任依据(NIST SP
800-207)。被拒绝时先找管理员确认权限与批准的出口。
Q:为什么接入之后反而更慢了?
A:可能原因:分流范围过大(不需要走隧道的流量也在绕路)、接入入口本身离你或离目标系统太远、或瓶颈不在网络阶段——curl 的 time_starttransfer
包含服务器计算与响应生成的时间(curl
官方手册),它慢而 TLS 节点快提示瓶颈可能在应用侧,但只是线索不是结论。用对照测量定位,不要盲目换节点。
Q:要不要开全局代理,把所有国内网站都走回国节点?
A:不建议。最小分流(只放行企业系统相关的网段)在性能、安全与排障三个维度都更优——WireGuard 的 AllowedIPs 就是按 IP/CIDR 网段控制路由范围的(WireGuard
官方文档)。全局模式留给确实需要全流量改路径的场景。
Q:代理和企业远程接入(VPN/零信任网关)有什么区别?
A:代理改变网络路径(你从哪里连过去);企业远程接入改变的是网络可达性(能不能连到内网)加身份与策略层(谁在什么条件下能访问什么)。内网
OA 需要的是后者——它由企业部署与授权。普通代理不能自动接入企业内网,也不应被用来绕过企业的访问策略。
总结
- 顺序不能反:企业授权与账号是第一前提,"国内出口"只是网络路径——它不是权限,不保证连通,也不保证更快;
- 先分类再动手:无法解析、超时、拒绝登录、操作慢、部分失败是五类不同问题,对应不同方向;
- 公网/内网两路径:公网 OA 评估批准的接入与出口;内网 OA 找企业要 VPN/网关/零信任方案——普通代理不自动入内网;
- 最小分流:按管理员提供的目标网段配置(WireGuard 的
AllowedIPs是网段规则的原理示例),域名层规则看客户端支持,内部域名解析由企业方案决定,配套清单向管理员要; - 用数据验收:curl 阶段计时 + 同操作对照表,把"网络阶段"与"业务体验"分开下结论(curl 官方手册)。
如果你的组织在评估海外员工访问国内系统的网络方案(出口位置、线路质量与合规接入方式),可以了解 VoVoProxy(以上为官网宣传信息,具体能力建议以实际咨询和测试为准),或直接通过 Telegram:@Tomhox、SafeW:@Tomhox 咨询——沟通时说明你的场景(员工规模、目标系统是公网还是内网、现有接入方案),便于评估合适的架构。