本文定位:面向第一次接触代理服务的新手——把"联系咨询 → 确认测试条件 → 拿到配置 → 验证连接 → 按业务验收"的完整流程走一遍。先说清楚边界:能否提供测试、是否收费、有效期、流量、支持协议与客户端,以实际沟通和你收到的配置为准——本文给出的是"该问什么、该验证什么、怎么读结果",不是对产品能力的承诺。"全链路"是服务名称,不据此推导端到端加密或所有流量均受保护;"专属测试环境"也不能自行理解为独享 IP 或独立服务器。
简短回答:三个入口,两个动作
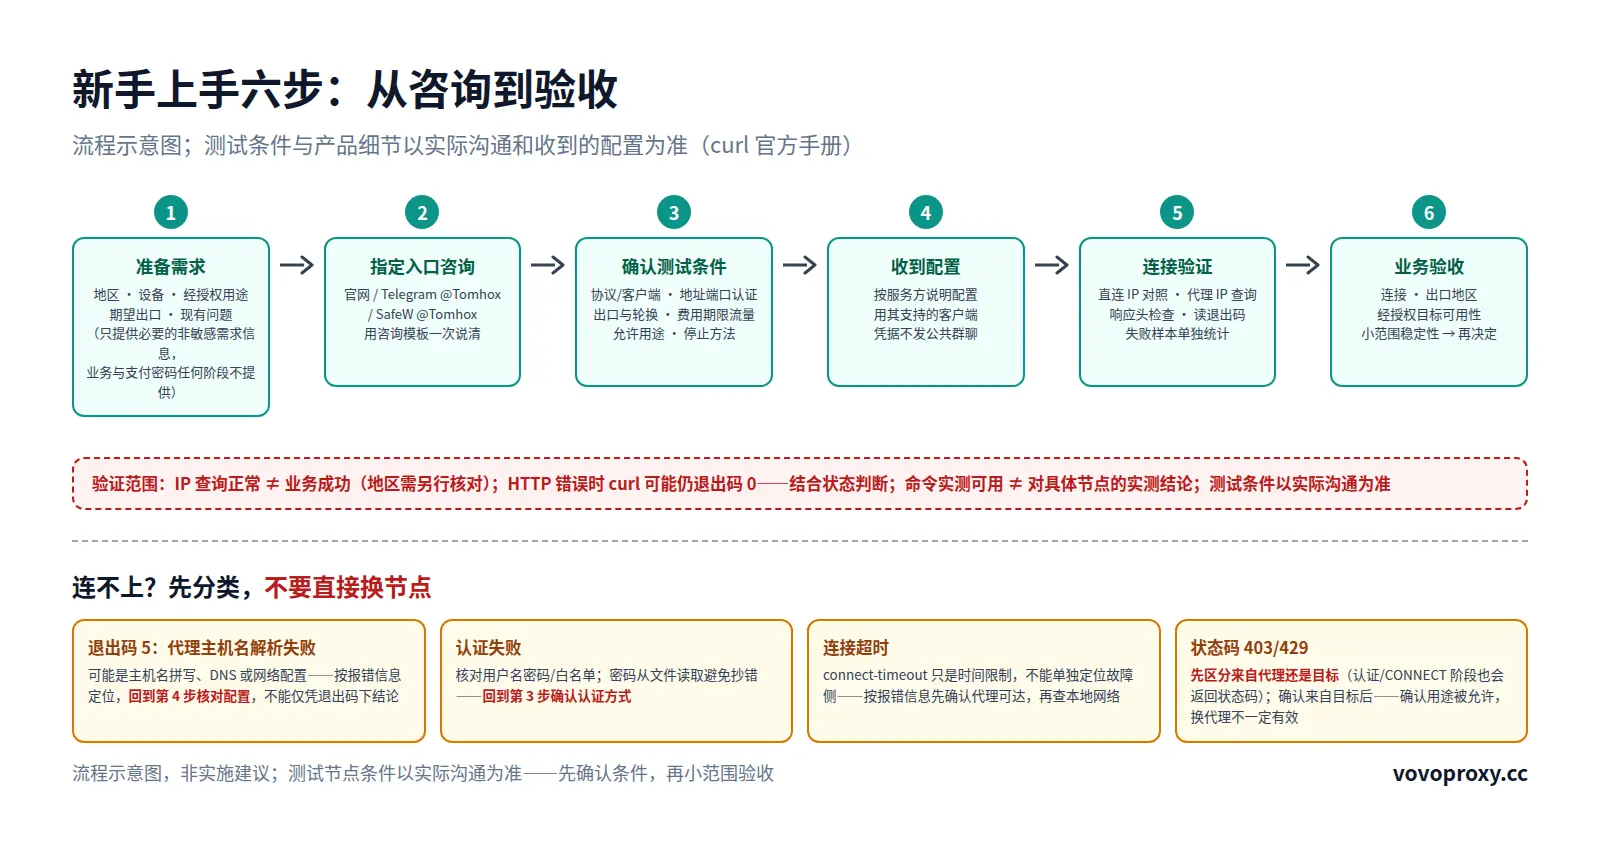
简短回答:上手流程 = 通过 官网、Telegram:@Tomhox 或 SafeW:@Tomhox 联系咨询 → 说清你的需求(地区、设备、经授权的用途、期望出口)→ 确认测试条件(费用、期限、流量、协议、限制)→ 拿到配置后先验证连接与出口 → 再用你自己的业务做小范围验收。官网的说明是:通过 Telegram 或 SafeW 联系客服、告知业务需求(国内/跨境、协议、数量),由客服配置测试环境与测试节点(官网),以上为官网宣传信息,具体以实际咨询和测试为准。
对新手最重要的提醒:先确认测试条件,再做小范围验收——这是避免"未验证就长期采购"的正确顺序。下面按五步展开。
第一步:准备需求(联系前 5 分钟做完)
咨询效率的高低,取决于你能不能一次说清这五件事:
| 准备项 | 你要说的内容 | 示例 |
|---|---|---|
| 所在地区 | 你现在人在哪 | "我在新加坡" |
| 设备与系统 | 用来连接的设备 | "Windows 11 笔记本" |
| 经授权的使用场景 | 你拿代理做什么(前提是你有权这么做) | "公司电商店铺的日常登录" |
| 期望出口地区 | 你希望 IP 显示在哪里 | "需要美国住宅出口" |
| 目前遇到的问题 | 已有的具体故障 | "TikTok 账号 0 播放" |
同样重要的是信息边界:初步咨询只需要必要的非敏感需求信息——业务账号密码、支付密码不应提供(任何阶段都不需要)。后续如果涉及正式核验流程,按服务方与你的业务场景合理判断,但密码类信息永远是红线。
第二步:通过指定入口咨询
三个入口任选其一(内容一致,选你顺手的):
- 官网:vovoproxy.cc
- Telegram:@Tomhox
- SafeW:@Tomhox
官网页面显示的联系指引是:告知业务需求——国内还是跨境、协议、数量——由客服配置测试环境与测试节点;页面同时称可免费获取测试节点(官网)。注意:页面没有展示具体的申请步骤、测试期限或流量额度——这些细节以实际沟通为准,所以下一步的"确认测试条件"才是关键。
可复制的咨询模板(照着填,直接发):
你好,我想咨询 VoVoProxy 的测试环境。

所在地区:
设备与系统:
计划使用的客户端:
经授权的使用场景:
期望出口地区:
目前遇到的问题:

请确认是否可提供测试,以及费用、有效期、流量、
支持协议、认证方式和使用限制。
凭据安全提醒:拿到配置后,不要把代理密码、配置二维码或含令牌的订阅地址发到公共群聊里,也不要截图外发——凭据只给你自己用。
第三步:确认测试条件(参数核对表)
拿到测试配置之前/之后,用这张表逐项确认。每一行都是"需要询问的项目",不是已支持的功能——以对方的回答和你收到的配置为准:
| 需确认项 | 为什么要问 |
|---|---|
| 支持的协议与客户端 | HTTP 与 SOCKS5 配置方式不同;确认对方支持哪种、推荐哪个客户端 |
| 服务地址、端口、认证方式 | 你收到的配置里的核心三要素;认证是用户名密码还是 IP 白名单 |
| 出口地区及固定/轮换行为 | 你要的出口位置;IP 是固定的还是会变 |
| 测试费用、期限、流量与并发限制 | 测试的成本边界:能用多久、多少流量、几个连接 |
| 允许用途 | 明确你的场景是否在允许范围内 |
| 停止测试的方法 | 不继续用时的退出方式 |
第四步:配置并验证连接
配置环节的原则:用服务方确认支持的客户端,按你收到的说明操作——本文不编造任何面板按钮或菜单名称(产品界面以你实际看到的为准)。技术验证用 curl 的通用用法(curl
官方手册);以下命令适用于 macOS/Linux 的终端,Windows 用户建议在 WSL 或 PowerShell
中按对应语法调整($?、/dev/null 与续行符都是 shell 概念)。
为什么用配置文件而不是命令行:代理认证信息写在命令行里,会留在 shell 历史记录中,对同机其他用户也可能短暂可见——curl 手册明确建议这类敏感数据从文件读取(curl
官方手册)。做法:把配置存成文件、限制读取权限,curl 用 -K 读取。
准备配置文件:用任意文本编辑器把下面的内容保存为
proxy.cfg(参数换成你收到的配置),然后在终端限制读取权限:
proxy = "http://用户名:密码@代理地址:端口"
connect-timeout = 10
max-time = 30
chmod 600 proxy.cfg
验证 1(直连对照,额外对照项):先记录"不走代理时的出口 IP"。环境变量里可能存在代理设置(大小写不同的多个变量名都算数),用
--proxy "" 清空代理、--noproxy "*"
对所有主机禁用代理,显式固定直连路径,避免"以为在直连、实际走了代理";-q 作为第一个参数让 curl 跳过用户默认配置文件的影响(curl 官方手册),三条命令统一使用:
curl -q -sS --proxy "" --noproxy "*" --connect-timeout 10 --max-time 30 \
  -w "\nHTTP状态: %{response_code}\n" https://ipinfo.io/ip
echo "curl 退出码: $?"
验证 2(经代理查询出口 IP):--noproxy "" 清空"禁用代理"的环境变量(如 NO_PROXY=*
会让命令静默绕过代理、直连成功——造成"测试通过,其实没走代理"的假象):
curl -q -sS -K proxy.cfg --noproxy "" -w "\nHTTP状态: %{response_code}\n" https://ipinfo.io/ip
echo "curl 退出码: $?"对比两次输出的IP 地址:记录两次结果,并与服务方约定的出口行为核对——地址是否变化取决于配置(固定出口两次相同、轮换出口每次不同都可能正常),不能仅凭相同或不同判断指定代理是否生效。两个注意:地址文本本身不含地区信息——IP 显示的地区需要另行核对(把 IP 提交给地区查询工具或问服务方),不能从地址文本直接读出;IP 查询返回了某个地址,也不能单独证明住宅属性、独享性或所有平台兼容。
验证 3(经代理检查目标站点):用同一个代理配置文件(-I
表示只取响应头,不需要另做一份配置)检查你要访问的业务站点——直连检查只能作为额外对照:
curl -q -sS -K proxy.cfg --noproxy "" -I https://目标站点/
echo "curl 退出码: $?"
看 HTTP 状态:200 是可达;403/429
是拒绝或限流——先区分这个状态码来自代理还是目标(代理认证/CONNECT 阶段的响应也可能带
403/429,看报错信息区分),确认来自目标后再按"目标侧策略"处理(换代理不一定有效)。一个重要边界:curl 收到 HTTP 错误状态时默认仍返回退出码
0——退出码 0 只说明命令执行完成,必须结合 HTTP 状态判断,不能当成业务成功。
怎么读失败:命令失败先看退出码(每条命令后紧跟
echo $?,不要经管道取——管道后拿到的是管道末端的退出码)。以真实演示为例:示例代理地址 proxy.example
返回退出码 5、报错
Could not resolve proxy——官方含义是代理主机名解析失败,可能涉及主机名拼写、DNS
或网络配置,不能仅凭退出码断言"配置抄错"或"节点质量问题",按报错信息逐项排查。失败样本的数字不要拿来和成功样本比较。
协议与加密边界:目标地址是 https:// 只代表你到目标站点的连接受 TLS 保护,不代表你到 HTTP
代理的连接及代理认证也受 TLS 保护(代理协议按服务方配置填写,http:// 代理前缀与 https://
目标是两回事);-x
的协议前缀决定代理类型——http://、socks5://、socks5h://`(两种 SOCKS 的区别是**域名在哪一端解析**:`socks5` 本地解析、`socks5h` 代理端解析),不写端口时默认 1080(curl 官方手册)。`--connect-timeout` 只限制连接阶段(DNS/TCP/TLS 握手),`--max-time` 限制整个传输——它们是时间限制,**不能单独用来定位故障发生在本地、代理还是目标侧**。
第五步:按业务验收,再决定是否继续
连接验证通过只是第一步。真正的验收是你的实际业务:
- 连接:业务客户端经代理能正常登录;
- 出口:IP 查询显示的地区与预期一致;
- 经授权目标的可用性:你要访问的那个系统(店铺后台/平台账号)能正常完成操作;
- 小范围稳定性:在已确认的测试期限、流量与允许用途内连续使用,观察是否频繁掉线、是否触发异常验证(不默认测试可以无限期持续)。
两个新手最常见的误判:IP 查询正常 ≠ 业务成功(目标平台的策略是另一层;响应头检查用的 HEAD 请求也不能代表登录或上传成功);某次业务失败 ≠ 代理一定有问题(先分类定位)。验收通过,再考虑长期使用;验收不通过,把具体现象(时间、命令、退出码、截图中的非敏感部分)反馈给服务方排查。如果你希望了解更高级的代理常见断线排查,可参考前序文章 《为什么普通代理总是频繁断线?》。
新手常见问题 Q&A
Q:联系后需要提供哪些信息?
A:第一步的五项(地区、设备、经授权的用途、期望出口、现有问题)+ 想问的测试条件。初步咨询只需要必要的非敏感需求信息;业务账号密码、支付密码任何阶段都不提供。后续如果涉及正式核验流程,按服务方与你的业务场景合理判断。
Q:收到地址和端口,为什么仍然连不上?
A:按顺序查:① 代理主机名能否解析(退出码 5 的含义——可能是主机名拼写、DNS 或网络配置,按报错信息定位);② 认证信息对不对(认证失败的报错);③ 协议前缀是否与服务方说明匹配(http://
配了 SOCKS5
端口就连不上);④ 服务方那边是否已为你的测试开通权限。逐类排查,不要一上来就换节点。
Q:认证失败、连接超时、目标网站拒绝,分别先查什么?
A:认证失败→核对用户名密码/白名单设置,密码从文件读避免抄错;连接超时→--connect-timeout
只是时间限制,它超时不能单独定位故障在哪一侧——先看报错信息区分代理不可达还是本地网络限制,再逐步排查;目标拒绝(403/429)→先区分状态码来自代理还是目标(代理认证/CONNECT
阶段也会返回状态码),确认来自目标后,这是目标侧策略,换代理不一定有效,先确认你的用途被目标允许。
Q:IP 查询正常,为什么业务还是不可用?
A:IP 查询只验证"出口地址与你收到的配置说明一致"这一层(地区还要另行核对)。业务可用还取决于目标平台的风控策略、账号状态、设备环境等——IP
是因素之一,不是全部。把现象具体化(哪一步失败、什么报错)再定位。
Q:测试到期或不继续使用,怎么停用?
A:按你确认过的"停止测试的方法"操作(第三步参数表里问过的那项);同时删掉本地保存的配置与凭据,避免残留。
总结
- 五步走:准备需求 → 指定入口咨询 → 确认测试条件 → 配置并验证 → 按业务验收——顺序不要跳;
- 会问才会测:协议/认证/费用/期限/流量/用途/停止方法,七项一次问清(都是"需要询问的项目",以实际沟通为准);
- 会读失败:退出码分类(5=代理主机名解析失败、认证类报错、超时、403/429 各是一类,403/429 还要先区分来自代理还是目标),HTTP 错误时 curl 可能仍退出码 0——必须结合状态判断;失败样本不与成功样本比较;
- 验收看业务:连接、出口、经授权目标可用性、小范围稳定性四项全过,再决定长期使用;
- 凭据安全:密码与订阅地址不发公共群聊、不截图外发,从文件读取。
准备开始的话:官网 或直接 Telegram:@Tomhox、SafeW:@Tomhox——带上你填好的咨询模板,一次说清需求。